Ещё несколько лет назад построение защищённой инфраструктуры сводилось к установке межсетевого экрана на границе сети и периодическому обновлению антивирусов. Сегодня такой подход не выдерживает проверки реальностью: сотрудники работают из дома и из кофеен, приложения живут в нескольких облаках одновременно, а злоумышленник, попавший в одну систему, может беспрепятственно перемещаться по плоской сети, как по коридору собственного офиса. Решение для построения защищённой инфраструктуры в 2026 году — это не набор разрозненных продуктов, а архитектурный проект, в котором идентификация, сегментация, шифрование и мониторинг работают как единый механизм, способный не только отражать атаки, но и сохранять работоспособность бизнеса во время инцидента.
Понимание того, из каких компонентов складывается решение для построения защищенной инфраструктуры, как выбрать между платформами и какие ошибки чаще всего допускают при построении, позволяет ИТ-руководителю принимать решения, которые не придётся переделывать через год. Ниже рассмотрены ключевые элементы защищённой инфраструктуры, подходы к её построению и практические критерии выбора.
От «абсолютной защиты» к киберустойчивости: смена парадигмы
Главное изменение последних лет заключается в отказе от иллюзии стопроцентной безопасности. Ни одно техническое средство не может гарантировать, что атака не произойдёт. Поэтому современное решение для защищённой инфраструктуры строится вокруг понятия киберустойчивости — способности системы продолжать работу во время атаки или аварии и быстро восстанавливать критические процессы с минимальными потерями. Это означает, что архитектура должна проектироваться с расчётом на то, что какая-то часть инфраструктуры может быть скомпрометирована, и изоляция сегментов становится важнее, чем попытка защитить всё сразу.
На практике переход к киберустойчивости меняет приоритеты закупок и проектирования. Если раньше основным вопросом было «какой межсетевой экран купить», то теперь он звучит иначе: «как построить сеть так, чтобы компрометация одного сегмента не привела к остановке всего бизнеса». Ответ на этот вопрос лежит в плоскости сегментации, управления идентификацией и непрерывного мониторинга, а не в наращивании мощности отдельных устройств .
Ключевые принципы современного подхода к защищённой инфраструктуре:
- Киберустойчивость вместо абсолютной защиты — готовность работать во время инцидента и восстанавливаться после него ;
- Сегментация как основа — изоляция критических систем и ограничение перемещения внутри сети ;
- Непрерывный мониторинг — обнаружение аномалий в реальном времени, а не по итогам квартального аудита ;
- Проектный подход — карты «как есть» и «как должно быть» до закупки решений .
Сегментация и Zero Trust: как перестать доверять сети по умолчанию
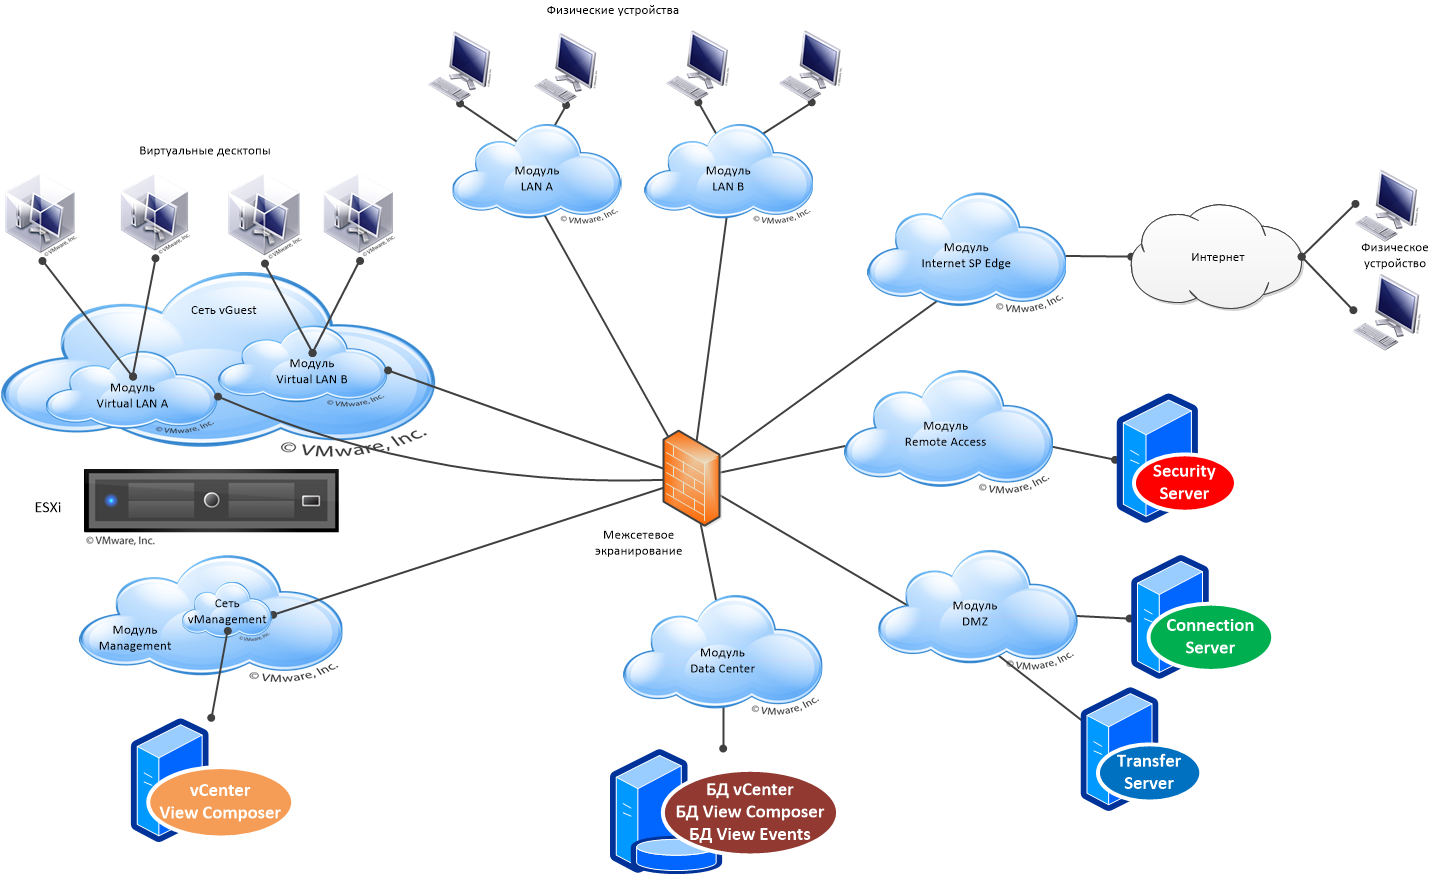
Традиционная модель безопасности предполагала, что внутри периметра все пользователи и системы заслуживают доверия. Zero Trust переворачивает эту логику: каждый запрос к ресурсу должен быть аутентифицирован и авторизован независимо от того, находится ли он внутри сети или снаружи . Для инфраструктуры это означает, что сегментация становится не дополнительной мерой, а базовым принципом проектирования. Критические базы данных, платёжные системы и производственные сегменты размещаются в изолированных подсетях с ограниченным доступом, а трафик между ними фильтруется по принципу «запрещено всё, что не разрешено явно» .
На уровне облачных платформ сегментация реализуется через виртуальные сети и подсети, группы безопасности и частные конечные точки. Публичный доступ к бэкенд-сервисам отключается, а взаимодействие идёт через частные каналы с приватными IP-адресами . Для гибридных сред, где часть систем остаётся на собственных мощностях, а часть — в облаке, сегментация дополняется сервисами защищённого доступа, которые заменяют устаревшие VPN и обеспечивают доступ к приложениям на основе политик, а не на основе сетевого расположения .
Элементы сегментации и Zero Trust в защищённой инфраструктуре:
- Микросегментация — разделение сети на зоны по уровням доверия и функциональности ;
- Принцип наименьших привилегий — доступ только к тем ресурсам, которые необходимы для работы ;
- Частные конечные точки — доступ к облачным сервисам без выхода в публичный интернет ;
- Шлюзы приложений и балансировщики — как единая точка входа вместо публичных IP на серверах ;
- Аутентификация каждого запроса — независимо от расположения пользователя или устройства .
Платформы и компоненты: из чего собрать защищённую инфраструктуру
Рынок предлагает несколько путей построения защищённой инфраструктуры. Первый — платформенный, когда организация выбирает комплексное решение класса SASE или NGFW, которое объединяет сетевую безопасность, защищённый доступ и контроль трафика в единой панели управления. Примерами таких платформ являются Cloudflare One, которая заменяет разрозненные аппаратные решения единым облачным контролем, и решения российских вендоров, адаптированные под требования регуляторов . Второй путь — сборка из компонентов: отдельно межсетевой экран, отдельно средства сегментации, отдельно мониторинг и SIEM. Такой подход даёт гибкость, но требует больше ресурсов на интеграцию и сопровождение.
Для российских организаций важным фактором становится соответствие требованиям регуляторов и наличие решений в реестре отечественного ПО. В этом контексте стоит рассматривать NGFW от локальных производителей, которые предлагают функции DPI, IPS, WAF, контроля приложений и интеграции с SIEM в одном продукте . Для облачных сред с международным присутствием актуальны платформы, поддерживающие приватные каналы, встроенные средства шифрования и соответствие стандартам безопасности, таким как ISO 27001 и PCI DSS .
Основные категории решений для защищённой инфраструктуры:
- NGFW — межсетевые экраны следующего поколения с DPI, IPS и контролем приложений ;
- SASE и Zero Trust платформы — объединение сетевой безопасности и защищённого доступа в единой панели ;
- Средства сегментации — виртуальные сети, группы безопасности, микросегментация ;
- SIEM и мониторинг — сбор событий, корреляция, обнаружение аномалий ;
- Шифрование и управление ключами — TLS, шифрование данных при передаче и хранении ;
- Защита конечных устройств — EDR и контроль соответствия устройств политикам .
Идентификация и доступ: фундамент, без которого не работают остальные меры
Любая сегментация и любой межсетевой экран теряют смысл, если учётные данные администратора передаются по почте или если уволенный сотрудник сохраняет доступ к системе. Управление идентификацией и доступом (IAM) стоит первым в списке pillars защищённой инфраструктуры, потому что именно учётные записи и привилегии становятся главной целью атакующих . Многофакторная аутентификация, управление привилегированными учётными записями и принцип наименьших привилегий — это не рекомендации, а обязательный минимум для любой организации, которая хранит чувствительные данные.
Современные платформы защищённого доступа интегрируются с существующими каталогами пользователей и применяют политики на основе контекста: не только «кто» запрашивает доступ, но и «с какого устройства», «из какой сети» и «к какому приложению» . Такой подход позволяет блокировать доступ с несоответствующих устройств или из подозрительных локаций, даже если пароль верный. Для сервисных учётных записей и ключей API практика такова: короткоживущие токены с автоматической ротацией вместо статичных ключей, которые годами не меняются .
Элементы управления идентификацией и доступом:
- Многофакторная аутентификация — для всех критических учётных записей без исключений ;
- Управление привилегированным доступом — отдельные процедуры для администраторов и сервисных аккаунтов;
- Ролевая модель — права на основе роли, а не на основе «удобства» ;
- Короткоживущие учётные данные — автоматическая ротация ключей и токенов ;
- Контроль устройств — допуск к ресурсам только с соответствующих политикам устройств .
Мониторинг и реагирование: как узнать об атаке раньше, чем она остановит бизнес
Защищённая инфраструктура не заканчивается на блокировке доступа. Если атака всё же произошла, время обнаружения и реагирования определяет масштаб ущерба. Непрерывный мониторинг с автоматизированным сбором событий и корреляцией позволяет увидеть аномалии — необычный трафик, попытки доступа к закрытым сегментам, изменения конфигурации — до того, как они превратятся в остановку сервисов . Интеграция межсетевых экранов и средств защиты с SIEM-системой обеспечивает единую картину событий и позволяет расследовать инциденты, а не гадать, что произошло .
Для организаций, которые только строят защищённую инфраструктуру, практическим ориентиром служат рекомендации NIST по реализации Zero Trust Architecture. Они описывают не только технологии, но и последовательность шагов, а также типичные ошибки внедрения, что позволяет пройти путь с меньшими затратами и без переделок . Важно, чтобы мониторинг охватывал не только периметр, но и внутренний трафик: восточно-западные перемещения злоумышленника внутри сети часто остаются незамеченными, если анализируется только входящий трафик .
Компоненты мониторинга и реагирования:
- SIEM — сбор и корреляция событий из всех систем ;
- Обнаружение аномалий — выявление отклонений от нормального поведения ;
- Мониторинг восточно-западного трафика — контроль перемещений внутри сети ;
- Автоматизация реагирования — снижение времени реакции на инцидент ;
- Аудит и журналирование — основа для расследования и соответствия требованиям .
Типичные ошибки при построении защищённой инфраструктуры
Одна из самых дорогих ошибок — разрыв между закупкой решения и его реальным внедрением. Компания приобретает систему резервного копирования или межсетевой экран как «коробку», ставит продукт на баланс, а спустя месяцы выясняется, что администраторы не понимают, как встроить его в существующий ландшафт . В результате дорогостоящее решение либо не используется, либо используется частично, а защищённость не растёт. Второй распространённой ошибкой является плоская сеть, где все системы доверяют друг другу: компрометация одного сервиса открывает путь ко всем остальным .
Ещё одна ошибка — статичные ключи и общие учётные записи, которые не меняются годами. Если такой ключ утекает, злоумышленник получает долгосрочный доступ, а организация даже не знает, когда и как произошла утечка . Игнорирование шифрования внутреннего трафика также создаёт риск: в сегментированной сети трафик между сервисами может считаться «внутренним» и не шифроваться, но при компрометации одного узла он становится доступным для перехвата . И наконец, отсутствие плана восстановления после атаки делает даже хорошо защищённую инфраструктуру уязвимой: если данные зашифрованы ransomware, без резервных копий и плана восстановления бизнес останавливается надолго .
Наиболее частые ошибки при построении:
- Закупка без проекта внедрения — решение не встраивается в ландшафт и не работает ;
- Плоская сеть — отсутствие сегментации и свободное перемещение внутри ;
- Статичные ключи и общие аккаунты — долгосрочный доступ при утечке ;
- Отсутствие шифрования внутреннего трафика — перехват при компрометации узла ;
- Нет плана восстановления — остановка бизнеса после атаки ;
- Мониторинг только периметра — внутренние перемещения остаются незамеченными .
Как сформировать требования и выбрать решение
Построение защищённой инфраструктуры начинается с инвентаризации: какие системы критичны для бизнеса, где они находятся, кто и как к ним обращается, какие данные в них хранятся. Без этой карты любое решение будет установлено «вслепую». Затем формируются две модели: текущая архитектура и целевая, с учётом роста компании на 3–5 лет. Это позволяет избежать ситуации, когда через год придётся перестраивать работающую систему под новые нагрузки . На основе целевой архитектуры формулируются требования к сегментации, идентификации, шифрованию и мониторингу, и только после этого выбираются конкретные продукты.
При выборе платформы или набора компонентов стоит учитывать не только функции, но и стоимость владения: интеграцию с существующими системами, наличие специалистов на рынке, соответствие требованиям регуляторов. Для организаций с жёсткими требованиями к импортозамещению стоит рассматривать решения из реестра отечественного ПО, которые предлагают NGFW и смежные функции в одном продукте . Для облачных сред с международной инфраструктурой актуальны платформы, поддерживающие приватные каналы и стандарты безопасности . В любом случае пилотное тестирование до полномасштабного внедрения снижает риск ошибки и позволяет оценить, насколько решение соответствует реальным процессам.
Этапы формирования требований и выбора:
- Инвентаризация систем и данных, определение критичных для бизнеса активов;
- Построение карт «как есть» и «как должно быть» с горизонтом 3–5 лет ;
- Определение требований к сегментации, идентификации, шифрованию и мониторингу;
- Выбор между платформенным решением и сборкой из компонентов;
- Проверка соответствия требованиям регуляторов и наличие в реестре ПО;
- Пилотное тестирование на ограниченном сегменте перед масштабированием;
- Планирование бюджета на внедрение и сопровождение, а не только на закупку.